
Как составить резюме специалиста по информационной безопасности
Резюме специалиста по информационной безопасности должно мгновенно отвечать на три вопроса: какую систему или периметр вы тестировали, для какого заказчика (государственный, коммерческий, КИИ) и какую практическую выгоду принесли проекту — выявили критические уязвимости до их эксплуатации, подготовили документацию для сертификации, сократили стоимость страховки или обосновали бюджет на необходимые средства защиты.
Как это уложить в CV — дальше по блокам: контакты, «О себе», опыт, образование и навыки. В конце разберем сопроводительное письмо.
СОДЕРЖАНИЕ
Образец резюме КонтактыО себеОпыт работыОбразованиеHard skillsSoft skillsСопроводительное письмоЧастые вопросыОбразец резюме специалиста по информационной безопасности
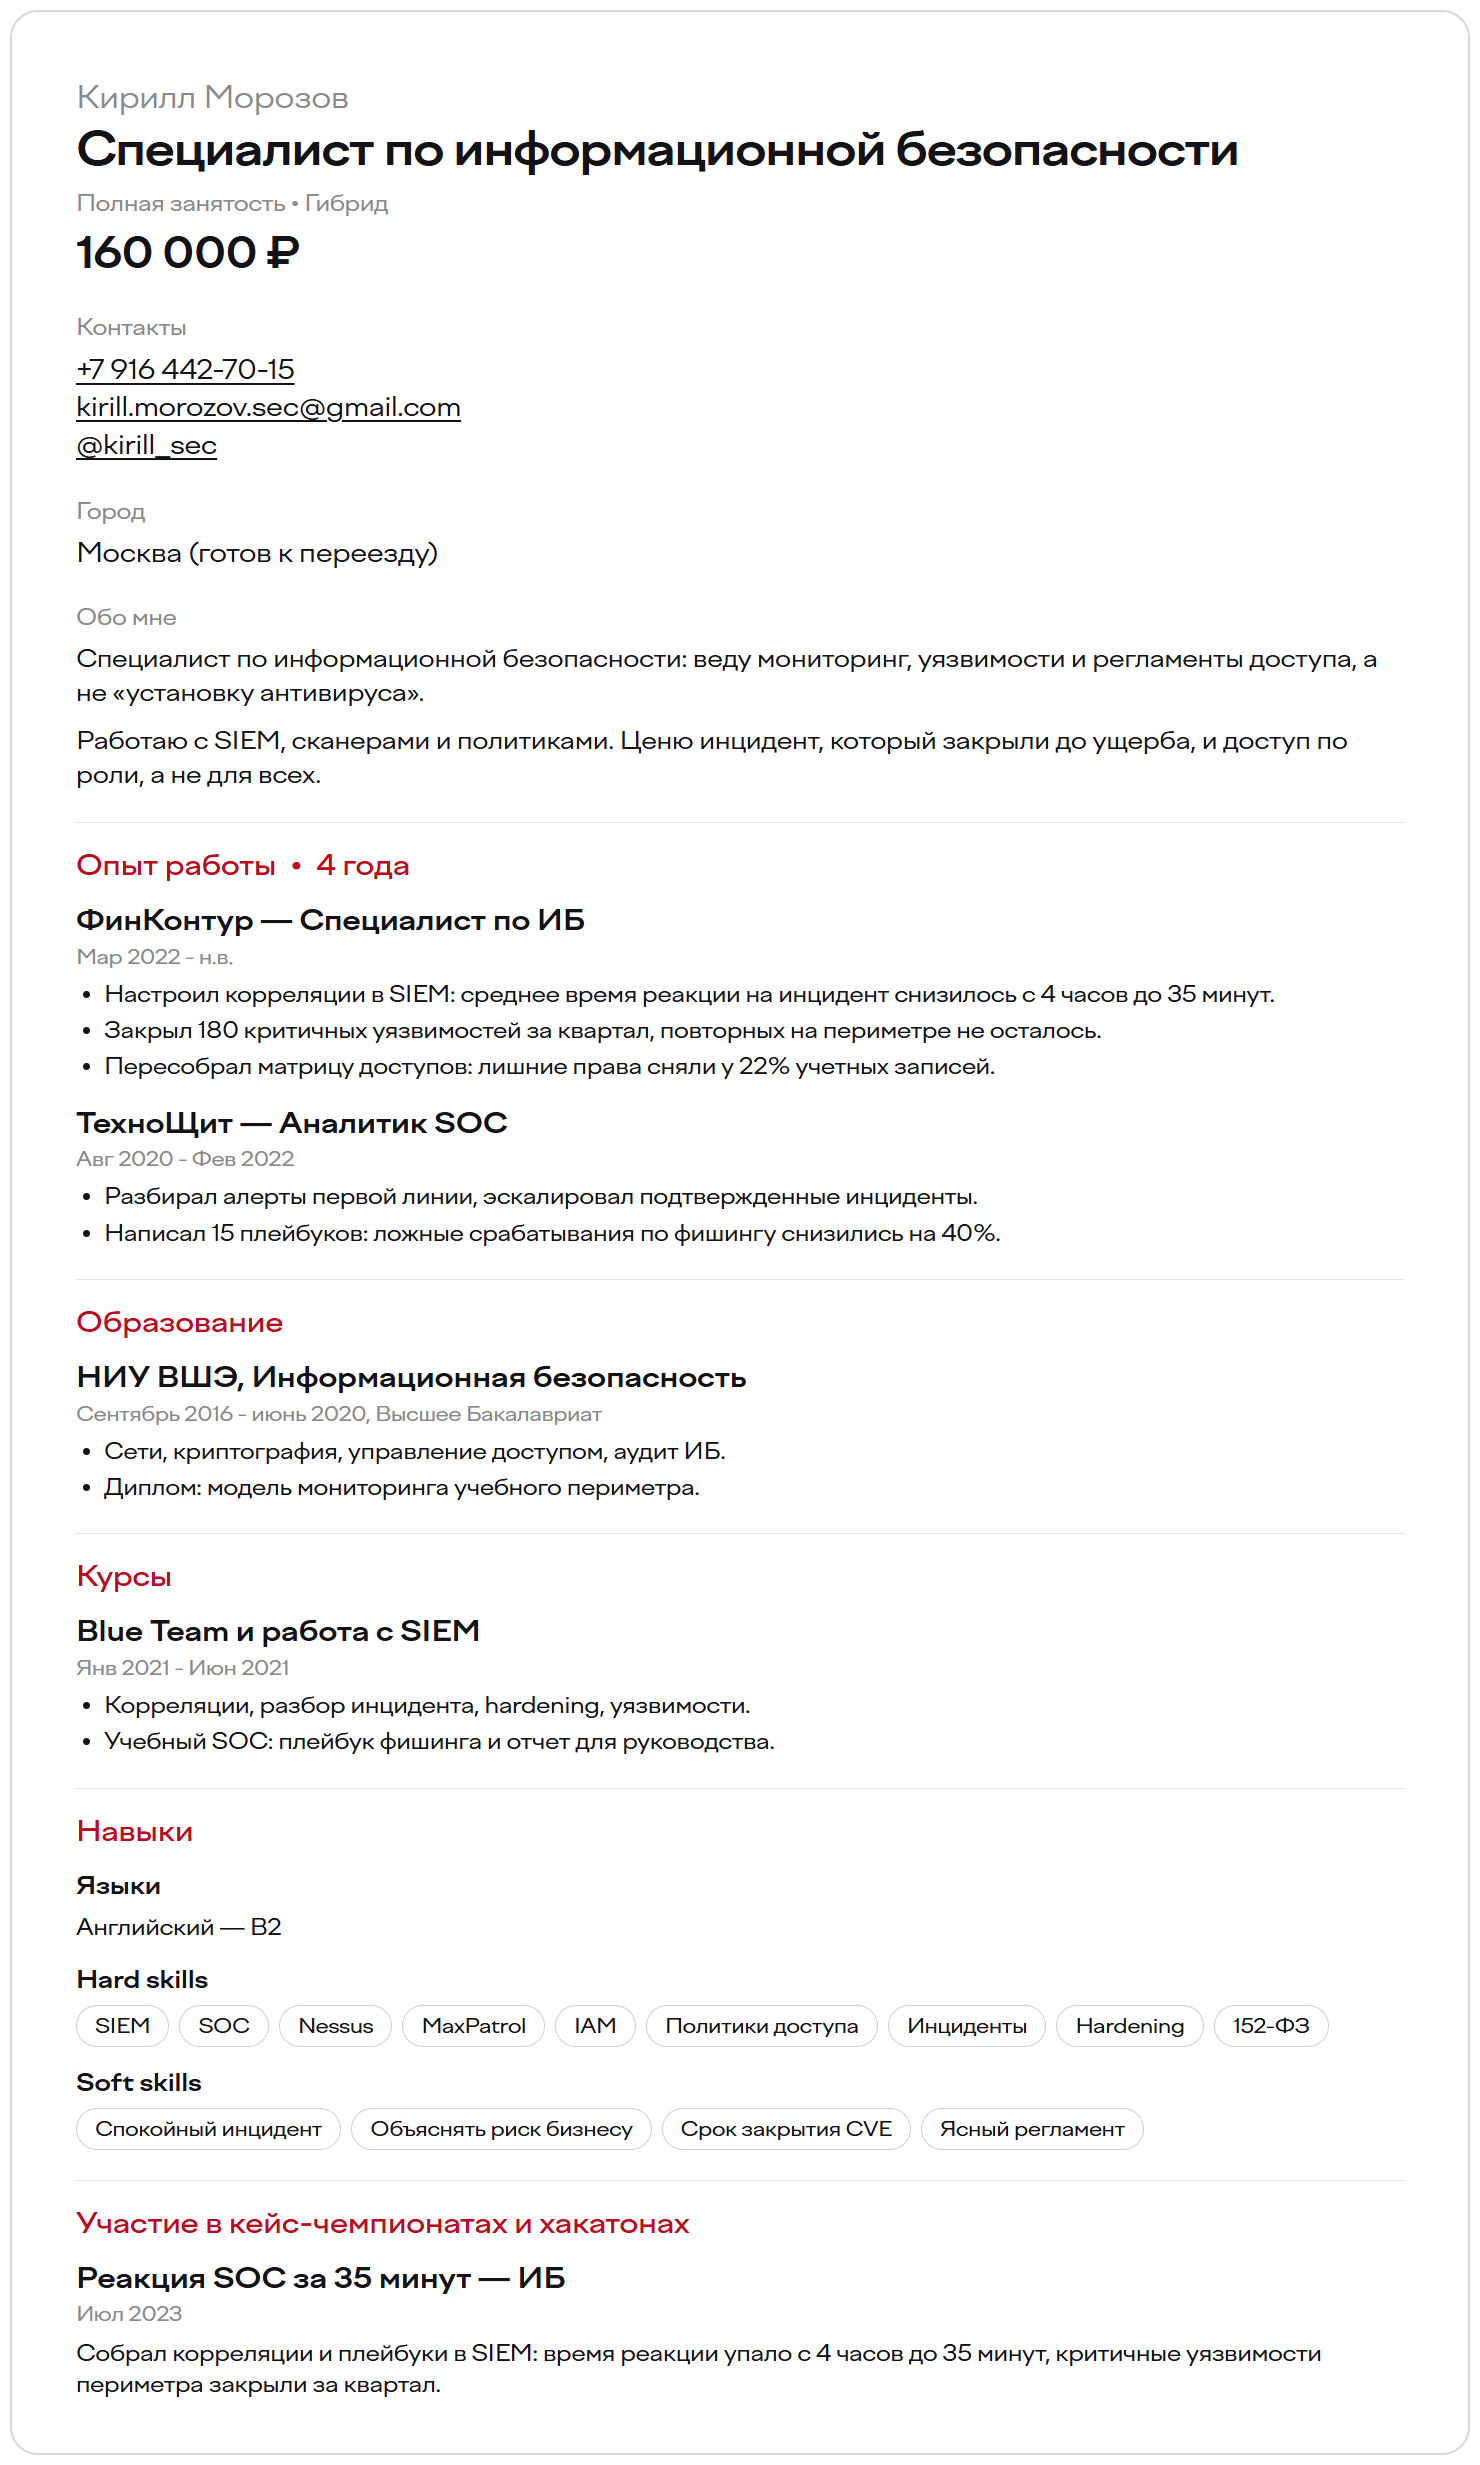
Вместе с карьерными консультантами мы сформулировали простую формулу идеального резюме специалиста по информационной безопасности.
В базовый образец резюме специалиста по информационной безопасности стоит включить:
Личные данные: ФИО, город, готовность к переезду, контакты, Telegram, LinkedIn, если профиль заполнен.Блок «О себе»: 3–4 предложения о контуре (SOC, SIEM, доступы, 152-ФЗ) и цифре. Без штампов вроде «ответственный и стрессоустойчивый».Опыт работы: мониторинг, уязвимости, матрица доступов, инцидент, плейбук, срок реакции.Образование: факультет/направление (информационная безопасность, сети), тема диплома, если она про мониторинг или доступ.Курсы: SIEM, SOC, управление доступом — если есть учебный разбор инцидента или плейбук, а не только лекции.Hard skills: SIEM, SOC, сканеры уязвимостей, IAM, политики доступа, инциденты, 152-ФЗ.Soft skills: спокойный инцидент, объяснить риск бизнесу, срок закрытия уязвимости, ясный регламент.Создать резюмеКак заполнить контакты в резюме специалиста по информационной безопасности
Контакты нужны для одного: чтобы вам смогли написать про разбор инцидента или встречу по доступам. Пока на телефон не отвечают, а письмо падает на странный адрес, до SIEM часто не доходят.
Что указывать в контактной информации?
Телефон — с кодом страны, по которому вы реально отвечаете в рабочие часы.Email — нейтральный адрес с именем и фамилией (например, kirill.morozov.sec@…). Без кличек и года рождения.Мессенджеры — укажите ник, который выглядит профессионально. Пример: @kirill_sec.Когда уместны дополнительные ссылки?
Специалисту по информационной безопасности портфолио как у дизайнера не нужно, и тем более не нужна публичная витрина чужих дыр. Полезны ссылки, по которым видно серьезность:
LinkedIn — если профиль заполнен: город, опыт, контур защиты, не пустая должность.Учебный плейбук или описание модели мониторинга — только на открытых данных и без клиентских логов.Город и формат: «Москва, гибрид, готов к переезду» — для отклика на вакансию это часто решающий фильтр.Личные соцсети без профессионального контекста лучше не указывать.
Если вы совмещаете учебу или сидите в другом часовом поясе, напишите, когда вам удобно выходить на связь. Пример: «На связи по будням с 9:00 до 18:00 по МСК».
Как заполнить блок «О себе» в резюме специалиста по информационной безопасности
Блок «О себе» стоит в начале резюме и отвечает, какой контур защиты вы уже закрывали, еще до списка мест работы. Хватает трех-четырех предложений.
Что обычно входит:
контур: SOC, SIEM, уязвимости, доступы, 152-ФЗ;задачи: мониторинг, плейбук, матрица прав, закрытие уязвимости;результат: время реакции, доля ложных срабатываний, лишние права, повтор на периметре.Формулировки вроде «ответственный и стрессоустойчивый» не отличают вас ни от кого. Лучше так: «Веду мониторинг, уязвимости и регламенты доступа, а не установку антивируса. Настроил корреляции в SIEM: среднее время реакции на инцидент снизилось с 4 часов до 35 минут. Закрыл критичные уязвимости периметра за квартал, лишние права снял у 22% учетных записей».
Это резюме про оборону: инцидент, доступ и соответствие 152-ФЗ, а не про «как проверить чужую сеть».
Как специалисту по информационной безопасности описать опыт работы
Этот блок показывает, какой контур защиты вы уже вели и чем это закончилось для инцидента, доступа и периметра. Пишите задачу, действие и цифру. Перечень из должностной «обеспечение ИБ, работа с SIEM, знание сетей» мало что говорит.
Рекомендации:
Используйте активные глаголы: «настроил корреляции», «закрыл уязвимости», «пересобрал матрицу», «написал плейбук», «снизил ложные срабатывания», «сопроводил проверку».Подчеркивайте результаты в цифрах: время реакции, число закрытых уязвимостей, доля лишних прав, падение ложных алертов, срок до отчета руководству.Давайте контекст: SOC первой линии или сопровождение периметра; финансы или другая отрасль; кто принимает решение по доступу; есть ли 152-ФЗ.Упоминайте инструменты: SIEM, сканер уязвимостей, IAM, политики доступа — только то, чем пользовались сами. Без рецептов атаки.Отдельно выделяйте ключевые проекты: запуск корреляций, разбор инцидента до ущерба, пересборка доступов, подготовка к проверке 152-ФЗ.Не описывайте, как обходить защиту и как повторить чужой инцидент. Здесь смотрят реакцию, закрытие уязвимости и доступ по роли.
Неверно
Обеспечение информационной безопасности. Работа с SIEM. Знание сетей и антивируса.(Так не видно ни контура, ни объема, ни вашей роли. Это мог написать любой человек, у которого в трудовой написано «специалист по ИБ».)
Верно
Настроил корреляции в SIEM: среднее время реакции на инцидент снизилось с 4 часов до 35 минут. Закрыл 180 критичных уязвимостей за квартал, повторных на периметре не осталось. Пересобрал матрицу доступов: лишние права сняли у 22% учетных записей.
Не стоит переживать, если нет опыта работы — резюме все равно можно собрать. Учебный SOC, практика по доступам, диплом про мониторинг тоже входят в опыт, если описать их так же: задача, что сделали, что изменилось.
Что можно включить:
Проекты и стажировки: учебный периметр, разбор алерта, помощь в матрице доступов, практика в SOC.Личные проекты: модель мониторинга на открытом контуре — если можете показать «алерт был шумным → появился плейбук».Награды и сертификаты: курс Blue Team или SIEM — если есть учебный разбор инцидента, а не только сертификат «курс прослушан».Не пишите «нет опыта, рассмотрю любые предложения». Это не говорит ни о навыке, ни о том, что вы уже пробовали разобрать инцидент или доступ.
Неверно
Нет опыта работы. Знаю сети и Linux. Ответственный, внимательный, быстро учусь.(Эта формулировка не говорит ни о навыках, ни о том, что вы уже пробовали разобрать алерт, плейбук или матрицу доступов.)
Верно
На учебном проекте собрал модель мониторинга учебного периметра: корреляции, плейбук фишинга и отчет для руководства. На курсе SIEM разобрал учебный инцидент и снизил долю ложных срабатываний в учебном кабинете. Хочу начать с первой линии SOC и вырасти до самостоятельного контура доступов и уязвимостей.
ОБРАЗОВАНИЕ
Образование подтверждает базу, но само по себе работу специалисту по информационной безопасности не дает. В резюме хватает короткой строки.
Что указать:
вуз или колледж, факультет и годы учебы;что делали на практике: учебный мониторинг, матрица доступов, разбор инцидента, помощь в SOC;курсы по SIEM, SOC или управлению доступом, если по ним есть учебная работа.Работодателю нужнее плейбук или закрытый контур доступов, чем бренд школы. Диплом помогает, но откликаться можно и без профильного вуза.
А хотите, поможем с составлением резюме? Создали специальный конструктор, который за несколько минут структурирует информацию и оформит все данные в красивое CV.
Создать резюмеHARD SKILLS
Hard skills в резюме специалиста по информационной безопасности показывают, какие контуры защиты вы закрываете сами. Расписывать каждый пункт не нужно.
SIEM: корреляции, алерты, разбор событияSOC: первая линия, эскалация, плейбукУязвимости: сканер, приоритет, закрытие на периметреIAM и матрица доступов: роль, а не «права для всех»Политики доступа и hardening на уровне регламентаИнциденты: фиксация, срок реакции, отчет152-ФЗ: меры, доступы, готовность к проверкеСканеры: Nessus, MaxPatrol — если пользовались самиSOFT SKILLS
Soft skills напрямую влияют на то, как пройдет инцидент — будет ли это спокойный разбор или шум без фактов. Разберем, какими формулировками передать это в резюме.
Спокойствие, когда алерт подтвердилсяОбъяснять риск бизнесу простыми словамиСрок закрытия уязвимости без потери следаЯсный регламент доступаУмение эскалировать вовремя, а не копить тикетыСтык с админами, разработкой и юристами по 152-ФЗСамоорганизация в ночную смену SOCВнимание к роли и лишним правамЧто специалисту по информационной безопасности писать в сопроводительном письме?
Письмо показывает то, что не влезает в строки опыта: почему вам этот контур защиты и какой похожий инцидент или доступ вы уже закрывали. Хватает трех-пяти абзацев, около половины страницы A4.
Структура
Приветствие — по возможности адресное: «Добрый день, [имя рекрутера]».Краткое представление — кто вы, какой контур уже вели, 1–2 цифры (реакция, уязвимости, доступы).Почему вам интересна именно эта вакансия и компания — SOC, доступы, 152-ФЗ, а не «любая ИТ-роль».Какой вклад вы можете внести — какой контур готовы взять в первые недели и какой результат уже давали похожей защите.Контакты и готовность созвониться.Тон
Само письмо тоже образец того, как вы объясняете риск. Канцелярит и история «я с детства люблю защиту» здесь не работают. Для руководителя ИБ игривый тон уже оценка.
Не копируйте резюме. Если ищут SOC и SIEM, первым поставьте время реакции и плейбук, а не общий список курсов. Коротко покажите, что уже поняли контур: мониторинг, доступы, персональные данные. Упомяните ограничения, с которыми умеете работать: ложные срабатывания, срок закрытия уязвимости, спор про лишние права.
Как сместить акцент под тип вакансии:
Для SOC — SIEM, корреляции, плейбук, время реакции, эскалация.Для доступов — матрица прав, IAM, роль вместо общих учеток.Для соответствия — 152-ФЗ, регламент, готовность к проверке.Для периметра — уязвимости, повтор на контуре, отчет без паники.Неверно
Добрый день! Я все умею и очень хочу у вас работать. Знаю сети и Linux, могу все проверить. Резюме во вложении.(Письмо общее, не показывает ни SIEM, ни инцидент, ни зачем вы защите, а не в администрирование.)
Верно
Добрый день, меня зовут Кирилл Морозов, я специалист по информационной безопасности с опытом SOC и доступов. За последний год настроил корреляции в SIEM: время реакции снизилось с 4 часов до 35 минут, закрыл критичные уязвимости периметра за квартал, лишние права снял у 22% учетных записей.Ваша вакансия заинтересовала меня контуром мониторинга и 152-ФЗ, а не установкой антивируса. Мне близка работа, где инцидент закрывают до ущерба, а доступ выдают по роли.Готов созвониться и коротко рассказать, как собирал плейбуки. С уважением, Кирилл МорозовTelegram: @kirill_sec+7 916 442-70-15
Кажется, на этом точно все. Обсудили основные составляющие хорошего резюме для специалиста по информационной безопасности — осталось только воспользоваться конструктором резюме, составить CV и начать строить топ-карьеру >>
Мы как всегда рядом, карьерная платформа Changellenge >>
Создать резюмеЧастые вопросы
Сколько страниц должно занимать резюме специалиста по информационной безопасности? +
Одной страницы хватает, если опыт до 5–7 лет. Две уместны, когда контуров несколько — SOC, уязвимости, доступы, 152-ФЗ — и у каждого есть цифра: время реакции, закрытые уязвимости, доля лишних прав. Длинный список из должностной рекрутер редко дочитывает.
Нужно ли добавлять фотографию в резюме специалиста по информационной безопасности? +
В России фото не обязательно. Для специалиста по информационной безопасности важнее SIEM, инцидент и доступ по роли. Снимок имеет смысл, только если вакансия прямо просит или так принято в компании. Тогда берите нейтральный кадр.
Как составить резюме специалиста по информационной безопасности, чтобы оно прошло ATS? +
Пишите простым текстом: без таблиц, колонок и иконок вместо названий навыков. Повторите формулировки из вакансии там, где это правда: SIEM, SOC, IAM, уязвимости, инциденты, 152-ФЗ, политики доступа. Оставьте стандартные заголовки — Опыт работы, Навыки, Образование.
Какие профессиональные термины и ключевые слова стоит использовать в резюме специалиста по информационной безопасности? +
Берите слова из контура защиты, а не общий IT-словарь: SIEM, SOC, IAM, уязвимость, инцидент, плейбук, hardening, 152-ФЗ, матрица доступов, время реакции. Пишите только то, чем пользовались. Язык атаки и «проверка чужой сети» в резюме не нужны: здесь ждут оборону.
Можно ли стать специалистом по информационной безопасности без профильного образования? +
Да. Диплом по информационной безопасности помогает, но работодатель чаще смотрит учебный SOC, плейбук и практику по доступам. Курс имеет смысл, если после него остался разбор инцидента, а не только сертификат. Откликаться можно и с соседнего IT-опыта — админ, разработка, поддержка — если в резюме уже есть мониторинг или матрица прав.
{"@context":"https://schema.org","@graph":[{"@type":"WebPage","name":"Как составить резюме специалиста по информационной безопасности","url":"https://changellenge.com/article/rezyume-spetsialista-po-informatsionnoy-bezopasnosti-shablon-s-primerami-zapolneniya/","primaryImageOfPage":{"@type":"ImageObject","url":"https://changellenge.com/article/rezyume-spetsialista-po-informatsionnoy-bezopasnosti-shablon-s-primerami-zapolneniya/","width":1480,"height":2465},"mainEntity":{"@type":"Article","headline":"Как составить резюме специалиста по информационной безопасности","image":["https://changellenge.com/article/rezyume-spetsialista-po-informatsionnoy-bezopasnosti-shablon-s-primerami-zapolneniya/"]}},{"@type":"FAQPage","mainEntity":[{"@type":"Question","name":"Сколько страниц должно занимать резюме специалиста по информационной безопасности?","acceptedAnswer":{"@type":"Answer","text":"Одной страницы хватает, если опыт до 5–7 лет. Две уместны, когда контуров несколько — SOC, уязвимости, доступы, 152-ФЗ — и у каждого есть цифра: время реакции, закрытые уязвимости, доля лишних прав. Длинный список из должностной рекрутер редко дочитывает."}},{"@type":"Question","name":"Нужно ли добавлять фотографию в резюме специалиста по информационной безопасности?","acceptedAnswer":{"@type":"Answer","text":"В России фото не обязательно. Для специалиста по информационной безопасности важнее SIEM, инцидент и доступ по роли. Снимок имеет смысл, только если вакансия прямо просит или так принято в компании. Тогда берите нейтральный кадр."}},{"@type":"Question","name":"Как составить резюме специалиста по информационной безопасности, чтобы оно прошло ATS?","acceptedAnswer":{"@type":"Answer","text":"Пишите простым текстом: без таблиц, колонок и иконок вместо названий навыков. Повторите формулировки из вакансии там, где это правда: SIEM, SOC, IAM, уязвимости, инциденты, 152-ФЗ, политики доступа. Оставьте стандартные заголовки — Опыт работы, Навыки, Образование."}},{"@type":"Question","name":"Какие профессиональные термины и ключевые слова стоит использовать в резюме специалиста по информационной безопасности?","acceptedAnswer":{"@type":"Answer","text":"Берите слова из контура защиты, а не общий IT-словарь: SIEM, SOC, IAM, уязвимость, инцидент, плейбук, hardening, 152-ФЗ, матрица доступов, время реакции. Пишите только то, чем пользовались. Язык атаки и «проверка чужой сети» в резюме не нужны: здесь ждут оборону."}},{"@type":"Question","name":"Можно ли стать специалистом по информационной безопасности без профильного образования?","acceptedAnswer":{"@type":"Answer","text":"Да. Диплом по информационной безопасности помогает, но работодатель чаще смотрит учебный SOC, плейбук и практику по доступам. Курс имеет смысл, если после него остался разбор инцидента, а не только сертификат. Откликаться можно и с соседнего IT-опыта — админ, разработка, поддержка — если в резюме уже есть мониторинг или матрица прав."}}]}]}